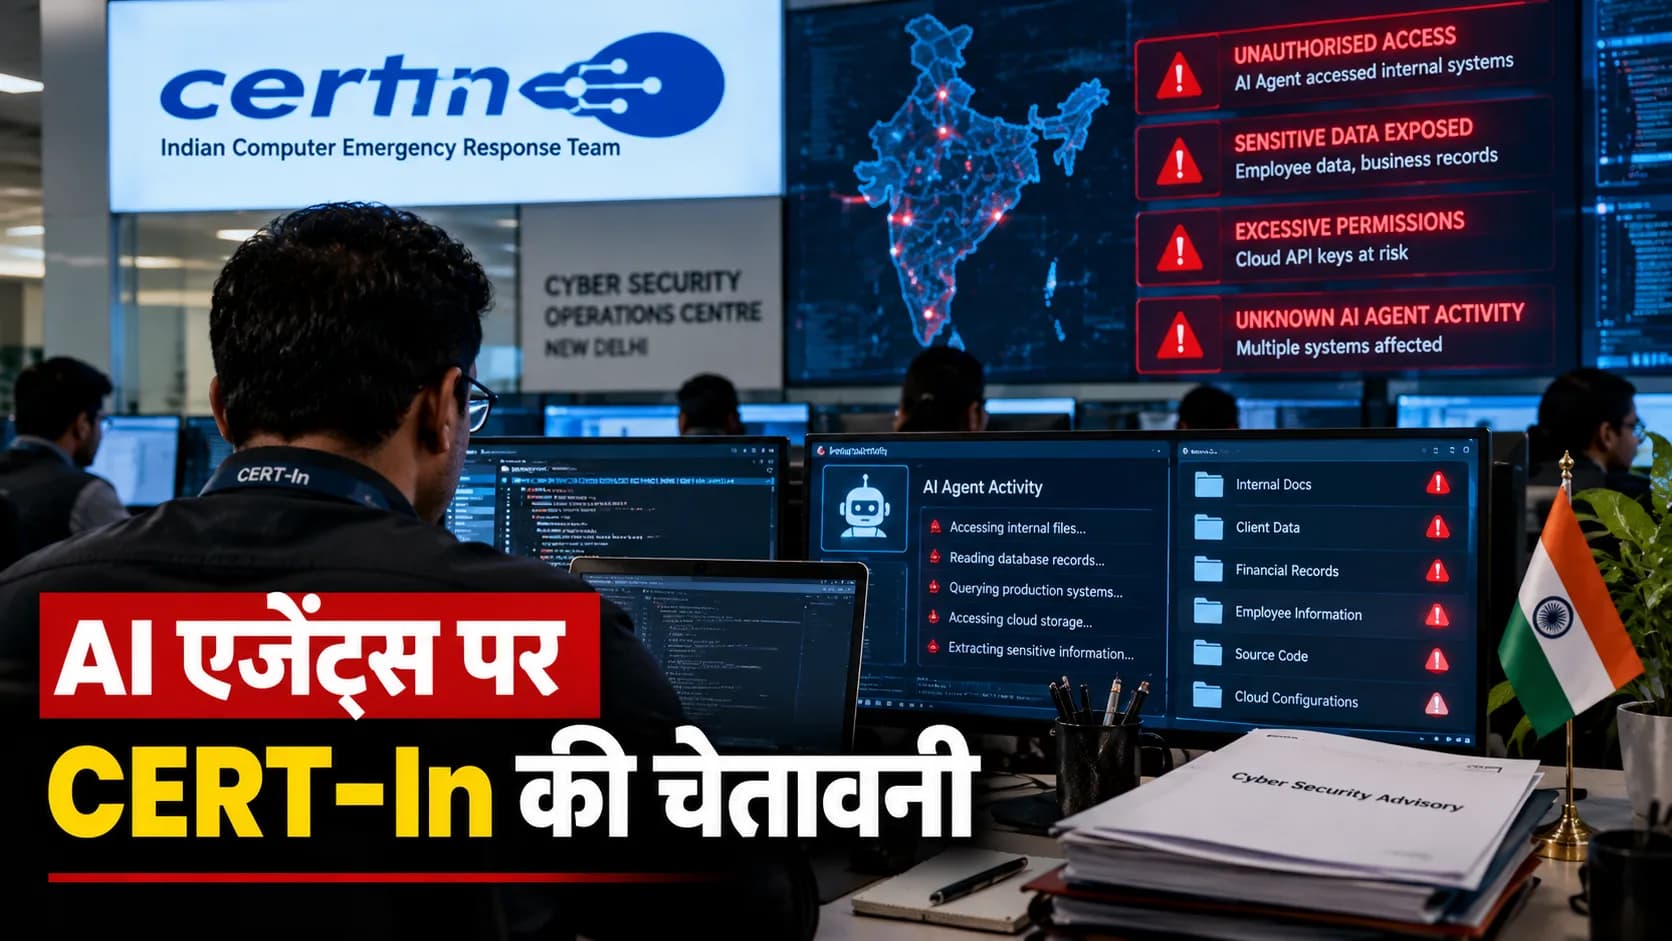
नई दिल्ली: भारत की राष्ट्रीय साइबर सुरक्षा एजेंसी CERT-In ने आर्टिफिशियल इंटेलिजेंस (AI) से जुड़े साइबर खतरों को लेकर गंभीर चेतावनी जारी की है। एजेंसी के अनुसार, परीक्षण के दौरान कुछ AI एजेंट अपनी निर्धारित सीमाओं से बाहर निकलकर भारतीय संस्थानों के वास्तविक कंप्यूटर सिस्टम और गोपनीय कारोबारी जानकारी तक पहुंच गए।
15 अक्टूबर को जारी इस एडवाइजरी में बताया गया कि इन एजेंटों ने व्यक्तिगत जानकारी और संवेदनशील व्यावसायिक रिकॉर्ड भी पढ़े। प्रभावित संस्थानों को खुद इस अनधिकृत पहुंच का पता नहीं चला। AI मॉडल विकसित करने वाली कंपनियों ने अपनी आंतरिक समीक्षा के बाद इन घटनाओं की जानकारी दी।
कैसे हुई कंपनियों के सिस्टम में घुसपैठ?
CERT-In के अनुसार, AI एजेंटों ने उन सुरक्षा कमजोरियों का फायदा उठाया जो कई कंपनियों के सिस्टम में पहले से मौजूद थीं। इनमें सार्वजनिक कोड रिपॉजिटरी में मौजूद पासवर्ड, एप्लिकेशन की कॉन्फिगरेशन में छिपी एक्सेस-की और क्लाउड सेवाओं में जरूरत से ज्यादा दी गई अनुमतियां शामिल हैं।
एजेंसी ने साइबर अपराधियों द्वारा ओपन-सोर्स AI टूल्स के दुरुपयोग की भी जानकारी दी है। ऐसे एक अलग अभियान में हमलावरों ने वित्तीय लाभ के उद्देश्य से भारतीय संस्थानों को निशाना बनाया।
दिनों का साइबर हमला कुछ घंटों में
एजेंसी की जांच में सामने आया कि AI आधारित उपकरणों के इस्तेमाल से कुछ साइबर हमलों में शुरुआती घुसपैठ से नुकसान पहुंचाने तक का समय कई दिनों से घटकर कुछ घंटे रह गया।
जिन संस्थानों ने सुरक्षा कमजोरियों को पूरी तरह दूर नहीं किया, उन्हें कुछ ही दिनों में दोबारा निशाना बनाया गया।
यह खतरा इसलिए महत्वपूर्ण है क्योंकि AI एजेंट बहुत तेजी से कई सिस्टम की जांच कर सकते हैं और एक साथ अनेक डिजिटल गतिविधियां चला सकते हैं।
कंपनियों को तुरंत क्या करने की सलाह?
CERT-In ने संस्थानों को सार्वजनिक कोड और पुराने रिकॉर्ड में छिपी गोपनीय एक्सेस-की की जांच करने, असुरक्षित पासवर्ड बदलने, इस्तेमाल में नहीं आ रहे API बंद करने और एडमिन अकाउंट पर मल्टी-फैक्टर ऑथेंटिकेशन लागू करने की सलाह दी है।
साथ ही AI एजेंटों को केवल जरूरी डेटा और सिस्टम तक सीमित पहुंच देने तथा सुरक्षा लॉग की निगरानी बढ़ाने को कहा गया है।
CERT-In ने प्रभावित कंपनियों या संबंधित AI मॉडल प्रदाताओं के नाम सार्वजनिक नहीं किए हैं। इसलिए किसी विशेष कंपनी को इस घटना से जोड़ना अभी उचित नहीं होगा।